اگر یک همکاری تجاری خوب روی میز دارید و در شهر دیگری است و شما میخواهید همان لحظه قرارداد را ببندید. فایل PDF آماده است، طرف میگوید «امضا کردم و فرستادم». شما هم امضا میکنید و خیالتان راحت میشود… اما چند هفته بعد اختلافی پیش میآید و ناگهان همان سوالی که اغلب افراد دیر میپرسند جلویتان سبز میشود:
اگر کار به شکایت و دادگاه برسد، این امضای الکترونیکی واقعاً معتبر است یا نه؟
دغدغه اصلی دقیقاً همین است: اعتبار امضای الکترونیکی در قراردادها از نظر قانون و دادگاه چقدر است، چه نوع امضایی «مطمئن» محسوب میشود، در چه مواردی ممکن است امضا قابل انکار یا تردید باشد، و چطور باید امضای الکترونیکی را اجرا کنیم که بعداً دردسر حقوقی ایجاد نشود؟
در این مقاله، با زبان کاملاً کاربردی و در عین حال مستند، از تعریف امضاهای الکترونیکی شروع میکنیم، میرویم سراغ قانون تجارت الکترونیکی و ارزش اثباتی در محاکم، تفاوت امضای ساده و مطمئن، استثناهای قانونی، و در نهایت یک راهنمای اجرایی برای کسبوکارها ارائه میدهیم.
مطالب این مقاله جنبه آموزشی دارد و جایگزین مشاوره حقوقی قراردادی متناسب با پرونده شما نیست؛ اما تلاش شده پاسخ اکثر سوالهای واقعی کاربران و دغدغههای رایج کسبوکارها را پوشش دهد.
امضای الکترونیکی چیست؟
در فضای سنتی، امضا معمولاً یک نشانه منحصربهفرد روی کاغذ است که به سند «نسبت» داده میشود؛ یعنی میگوید این متن را من پذیرفتهام و مسئولیتش با من است. در فضای دیجیتال هم همین منطق وجود دارد، اما شکل و ابزارش تغییر میکند.
طبق ادبیات حقوقی و مقررات مرتبط، امضای الکترونیکی میتواند هر نوع علامت/فرآیند الکترونیکی باشد که:
- به یک «دادهپیام» (Data Message) ضمیمه یا منطقیـفنی به آن متصل میشود،
- و برای شناسایی امضاکننده و اعلام رضایت او نسبت به مفاد سند بهکار میرود.
دادهپیام یعنی چه و چرا مهم است؟
در حقوق تجارت الکترونیکی، قراردادهای آنلاین معمولاً بهصورت دادهپیام (مثل فایل PDF، متن داخل یک پلتفرم قرارداد، ایمیل، پیام سیستمهای اتوماسیون) شکل میگیرند. زمانی که ما درباره اعتبار امضا صحبت میکنیم، در واقع درباره نسبت دادن «هویت» و «اراده» به یک دادهپیام حرف میزنیم.
تفاوت امضای الکترونیکی و امضای دیجیتال
یکی از اشتباهات رایج در محتواهای سطحی رقبا این است که امضای دیجیتال و امضای الکترونیکی را یکی میگیرند. در حالی که:
- امضای الکترونیکی یک مفهوم «چتری» است و انواع مختلف دارد (از ساده تا پیشرفته).
- امضای دیجیتال معمولاً به نوعی از امضا گفته میشود که مبتنی بر رمزنگاری کلید عمومی (PKI) و گواهی دیجیتال است و قابلیتهای امنیتی/اثباتی بالاتری دارد.
برای درک سریع، مثالها را ببینید:
نمونههای رایج امضای الکترونیکی ساده
- درج تصویر اسکنشده امضا روی PDF
- نوشتن نام و نام خانوادگی در انتهای ایمیل و ارسال آن
- کلیک روی «میپذیرم» در قراردادهای آنلاین
- تایید یک قرارداد با کد پیامکی (OTP) در برخی پلتفرمها
اینها میتوانند «امضا» تلقی شوند، اما قدرت اثباتیشان یکسان نیست.
امضای دیجیتال معمولاً چه ویژگیهایی دارد؟
- یک کلید خصوصی منحصربهفرد برای امضاکننده
- امکان اعتبارسنجی با کلید عمومی
- گواهی صادرشده توسط مرجع معتبر صدور گواهی
- قابلیت تشخیص تغییرات بعد از امضا
اگر بحث شما «پذیرش در دادگاه» و «کاهش ریسک انکار» است، باید دقیقاً بدانید از چه نوع امضا استفاده کردهاید.
اعتبار امضای الکترونیکی در قراردادها طبق قانون ایران
حالا برسیم به بخش کلیدی: قانون چه میگوید؟ در ایران، ستون اصلی بحث، قانون تجارت الکترونیکی (مصوب ۱۳۸۲) است. این قانون «دادهپیام» را به رسمیت شناخته و درباره امضای الکترونیکی و ارزش اثباتی آن صحبت کرده است.
قانون تجارت الکترونیکی چه هدفی داشت؟
هدف قانونگذار این بود که تعاملات تجاری و قراردادی در بستر الکترونیک از حالت «خاکستری» خارج شود و ابزارهای حقوقی لازم برای پذیرش اسناد دیجیتال فراهم گردد.
ارزش اثباتی دادهپیام و امضا در محاکم
در دعاوی حقوقی، یکی از دغدغههای جدی این است که آیا دادگاه «سند» را میپذیرد یا نه و اگر پذیرفت، طرف مقابل میتواند زیرش بزند؟
قانون تجارت الکترونیکی با مفهوم «امضای الکترونیکی مطمئن» تلاش کرده امضایی تعریف کند که:
- قابل انتساب به شخص باشد
- تغییرپذیر نباشد
- امکان انکار را به حداقل برساند
در عمل، هرچه امضای شما به معیارهای «مطمئن بودن» نزدیکتر باشد، کار دادگاه برای پذیرش و ارزشگذاری اثباتی آسانتر میشود.
⚖️
مستندات قانونی؛ مواد کلیدی قانون تجارت الکترونیکی (مصوب ۱۳۸۲)
- ماده ۷ (کفایت امضای الکترونیکی): هر گاه قانون، وجود امضاء را لازم بداند، امضای الکترونیکی مکفی است.
- ماده ۱۰ (تعریف امضای مطمئن): امضایی که منحصراً به امضاکننده منتسب بوده، هویت او را اثبات کند، تحت کنترل انحصاری وی باشد و هرگونه تغییر بعدی در سند را مشخص نماید.
- ماده ۱۲ (ارزش اثباتی سند دیجیتال): هیچ دادگاه یا مرجع رسمی نمیتواند ارزش اثباتی سند یا دادهپیام را صرفاً به دلیل الکترونیکی بودن رد کند.
- ماده ۱۵ (عدم پذیرش انکار و تردید): نسبت به امضای الکترونیکی مطمئن، ادعای انکار و تردید مسموع نیست و طرف مقابل فقط میتواند ادعای جعل مطرح کند (با بار اثبات بر دوش مدعی).
امضای الکترونیکی مطمئن چیست و چرا در دعواهای حقوقی تعیینکننده است؟
در اکوسیستم حقوقی ایران، نقطه تمایز اصلی اینجاست:
امضای الکترونیکی مطمئن سطحی از امضاست که ویژگیهای خاصی دارد و در صورت رعایت آنها، از نظر اثباتی بسیار قدرتمندتر میشود.
ویژگیهای کلیدی امضای الکترونیکی مطمئن
- بهطور منحصربهفرد به امضاکننده منتسب باشد (یعنی واقعاً معلوم شود این امضا مال چه کسی است)
- هویت امضاکننده را قابل شناسایی کند (نه صرفاً یک تصویر یا تایپ نام)
- تحت کنترل انحصاری امضاکننده باشد (یعنی کسی نتواند بدون دسترسی به ابزار/کلید او امضا کند)
- هر تغییر بعد از امضا قابل کشف باشد (اگر فایل دستکاری شد، مشخص شود)
مثال: در پروژههای قراردادی سازمانی، بارها دیدهام اختلافهای حقوقی دقیقاً از جایی شروع میشود که تیمها با «اسکن امضا روی PDF» خیال میکنند پرونده بسته است، اما در اختلاف، طرف مقابل ادعا میکند «امضای من نیست» یا «فایل دستکاری شده» و حالا شما باید با ادله جانبی (پرینت ایمیلها، لاگها، شاهد، مکاتبات) اصالت را ثابت کنید. امضای مطمئن، این مسیر را کوتاهتر و حرفهایتر میکند.
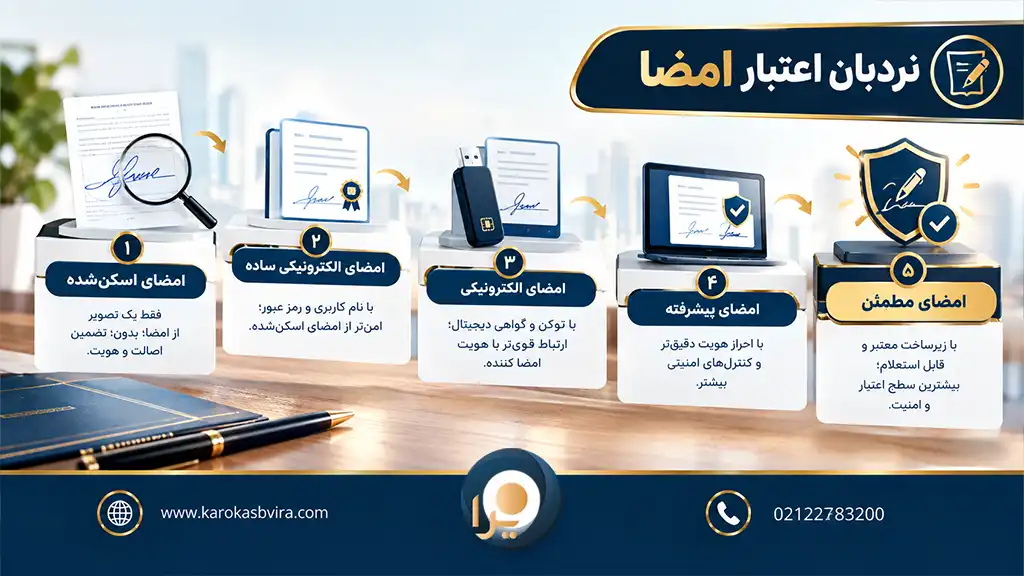
انواع امضای الکترونیکی از نظر قدرت حقوقی
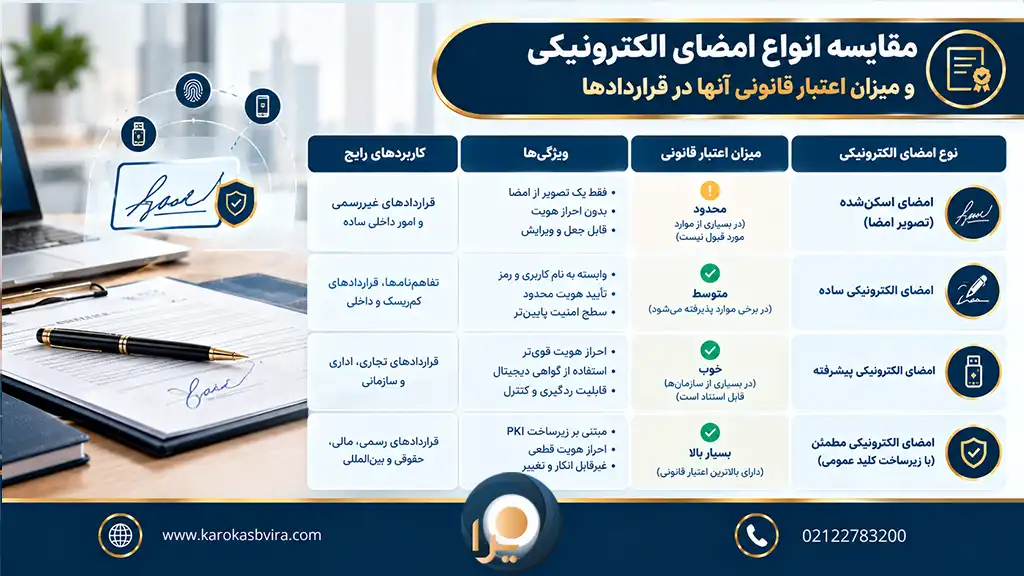
1) امضای الکترونیکی ساده
مثالها: اسکن امضا، تایپ نام، ایمیل، کلیک تایید، امضای ترسیمی روی صفحه موبایل
مزیت: سریع، کمهزینه، قابل اجرا برای همه
ضعف: امکان انکار/تردید بالاتر، نیاز به قرائن و امارات تکمیلی برای اثبات
2) امضای الکترونیکی پیشرفته/مطمئن
مثالها: امضای مبتنی بر گواهی دیجیتال و زیرساخت ، امضای توکنی، امضای مبتنی بر CA
مزیت: انتساب قوی به شخص، کشف دستکاری، کاهش ریسک انکار
ضعف: نیاز به زیرساخت، هزینه و فرآیند احراز هویت دقیقتر
این یکی از پرتکرارترین سوالها این است که آیا امضای اسکنشده روی PDF یا Word اعتبار دارد؟
از نظر «شکل»، میتواند به عنوان نوعی امضای الکترونیکی ساده مطرح شود. اما از نظر «اثبات در دعوا»، معمولاً به تنهایی کافی نیست؛ چون:
- ممکن است فایل قابل دستکاری باشد،
- اسکن امضا قابل کپی است،
- انتساب آن به شخص نیازمند قرائن تکمیلی است.
راهکار عملی برای کاهش ریسک وقتی مجبورید از امضای ساده استفاده کنید:
- قرارداد را از طریق یک کانال قابل استناد ارسال کنید (ایمیل سازمانی با هدرهای قابل بررسی)
- مکاتبات تاییدی را نگه دارید (مثلاً پیام «مفاد قرارداد را تایید میکنم»)
- از نسخههای PDF قفلشده/امضاشده در پلتفرمهای معتبر استفاده کنید
- ترجیحاً تایید هویت دومرحلهای (OTP) یا لاگ امضا را اضافه کنید
ارزش اثباتی قرارداد دارای امضای الکترونیکی
در دعوای حقوقی، دادگاه به دنبال پاسخ به چند سوال است:
- آیا این سند واقعاً بین طرفین مبادله شده؟
- آیا امضا قابل انتساب به خوانده/خواهان است؟
- آیا متن سند از زمان امضا تغییر کرده؟
- آیا شرایط قانونی و استثناها رعایت شده؟
تفاوت «انکار و تردید» با «ادعای جعل» در عمل
در اسناد سنتی، اگر سند عادی باشد، طرف مقابل میتواند انکار یا تردید کند و شما باید اصالت را ثابت کنید. در امضای الکترونیکی هم منطق مشابهی وجود دارد، با این تفاوت که اگر امضا «مطمئن» باشد، فضای دفاع طرف مقابل محدودتر میشود و معمولاً مسیر به سمت بررسی فنی/کارشناسی میرود.
نقش کارشناسی و ادله دیجیتال
در پروندههای مرتبط با اسناد دیجیتال، موارد زیر میتواند نقش «ادله کمکی» داشته باشد:
- لاگهای سامانه امضاکننده
- تاریخگذاری زمانی
- IP، دستگاه، مرورگر، زمان دقیق تایید
- مکاتبات ایمیلی، پیامکهای OTP، سوابق پنل کاربری
- گزارش کارشناس رسمی دادگستری در حوزه IT/جرایم رایانهای (حسب مورد)
نکته: اگر پلتفرم امضا دارید، حتماً «گزارش کامل امضا» را به کاربر خروجی بدهید (PDF شامل زمان، هویت، هش سند، روش احراز هویت). این گزارش در اختلافها طلاست.
در چه قراردادهایی امضای الکترونیکی ممکن است کافی نباشد؟
یکی از نقاطی که رقبا معمولاً ناقص یا مبهم توضیح میدهند، همین «استثناها»ست. قانون تجارت الکترونیکی برای برخی موضوعات، استفاده از ابزارهای الکترونیکی را محدود کرده یا به رسمیت نشناخته است (با توجه به ماهیت خاصشان و لزوم تشریفات رسمی).
نمونههای رایج حوزههای حساس/محدود
- برخی امور مربوط به اسناد مالکیت اموال غیرمنقول و مواردی که ثبت رسمی شرط صحت یا قابلیت استناد ویژه دارد
- احوال شخصیه (مثل نکاح و طلاق و موارد خاص مشابه)
- وصیتنامه و اسنادی که قانونگذار شکل و تشریفات ویژه مقرر کرده است
نکته مهم: در عمل، «محدودیتها» به این معنی نیست که هر نوع توافق الکترونیکی در این حوزهها بیاثر است؛ بلکه یعنی برای تحقق آثار خاص (مثلاً انتقال رسمی، ثبت، آثار ثبتی)، ممکن است به تشریفات سنتی/رسمی نیاز باشد. برای مصادیق دقیق، حتماً با وکیل یا مشاور حقوقی متخصص همان حوزه مشورت کنید.
جعل امضای الکترونیکی، دستکاری فایل و اختلافات رایج
اگر قرار است مقاله شما برای رتبه ۱ بجنگد، باید از حالت «فقط قانون» خارج شود و وارد دنیای واقعی اختلافات شود. کاربران دقیقاً دنبال این هستند که: «چه ریسکهایی وجود دارد و چطور کنترلش کنم؟»
ریسکهای رایج در امضای الکترونیکی ساده
- کپیبرداری از تصویر امضا
- ویرایش متن قرارداد پس از امضا
- ارسال از کانالهای غیرقابل استناد (پیامرسانها بدون لاگ معتبر، فایلهای فورواردشده)
- عدم احراز هویت واقعی امضاکننده
راهکارهای کاهش ریسک
- قرارداد را در قالب PDF غیرقابل ویرایش منتشر کنید
- روی نسخه نهایی هش بگیرید و ثبت کنید (در سیستمهای حرفهای خودکار است)
- از تایماستمپ و شماره نسخه استفاده کنید
- احراز هویت را چندمرحلهای کنید (OTP + اطلاعات هویتی)
- خروجی «گزارش امضا» را ذخیره کنید
- در قرارداد بند «پذیرش امضای الکترونیکی و آثار آن» را صریح بیاورید
مزایای امضای الکترونیکی برای کسبوکارها
1) افزایش سرعت عقد قرارداد و کاهش فرسایش فروش
در تیمهای فروش B2B، گاهی هفتهها قرارداد بین واحدها میچرخد فقط برای امضا. امضای الکترونیکی میتواند چرخه را به ساعت یا حتی دقیقه کاهش دهد.
2) کاهش هزینهها
چاپ، پیک، بایگانی، اسکن، نیروی اداری… همه هزینههای پنهان هستند.
3) مدیریت نسخهها و ردگیری تغییرات
سیستمهای امضای حرفهای، تاریخچه کامل نسخهها، زمان مشاهده، زمان تایید، و تغییرات را نگه میدارند؛ چیزی که در قرارداد کاغذی معمولاً از دست میرود.
4) افزایش امنیت (در سطح مطمئن)
برخلاف تصور عمومی، امضای دیجیتال مطمئن در برابر جعل فیزیکی مقاومتر است؛ چون دستکاری بعدی را افشا میکند و انتساب را قویتر میسازد.
راهنمای گامبهگام اجرای امضای الکترونیکی مطمئن در کسبوکارها
اگر مخاطب شما مدیر، کارفرما، یا مسئول حقوقی/قراردادهاست، این بخش «کلیدیترین» قسمت برای کاربردی شدن مقاله است.
گام 1) نیازسنجی: قراردادهای شما چه سطحی از ریسک دارند؟
- قراردادهای کمریسک (NDA ساده، توافقنامههای کوتاه) ممکن است با امضای ساده + لاگ کافی باشند.
- قراردادهای پرریسک (پیمانکاری، نمایندگی، فروش عمده، سرمایهگذاری) بهتر است به سمت امضای مطمئن بروید.
گام 2) انتخاب روش امضا و پلتفرم معتبر
در انتخاب پلتفرم امضا، به این معیارها توجه کنید:
- امکان ارائه Audit Trail
- احراز هویت قابل دفاع
- ذخیرهسازی امن و دسترسی به نسخهها
- امکان تولید خروجی PDF شامل اطلاعات امضا و زمان
- پشتیبانی حقوقی/فنی و مستندسازی
گام 3) احراز هویت چندلایه
حداقل پیشنهاد:
- OTP پیامکی + ایمیل
پیشنهاد حرفهای:
- احراز هویت مبتنی بر سرویسهای معتبر + گواهی دیجیتال + ثبت دقیق لاگها
گام 4) استانداردسازی متن قرارداد
حتماً یک بند اضافه کنید مثل:
- «طرفین توافق دارند مبادله دادهپیام و امضای الکترونیکی برای انعقاد و اجرای این قرارداد کافی و معتبر است…»
- «طرفین مسئولیت حفاظت از ابزارهای امضا/حساب کاربری خود را میپذیرند…»
گام 5) بایگانی و مدیریت ادله
اگر اختلافی رخ دهد، آنچه شما را نجات میدهد «ادله دیجیتال مرتب» است:
- نسخه نهایی
- گزارش امضا
- لاگها
- مکاتبات تاییدی
جمعبندی
اگر بخواهیم همه چیز را در یک جمله جمع کنیم: اعتبار امضای الکترونیکی در قراردادها در ایران به رسمیت شناخته شده است، اما «سطح اعتبار و قدرت اثباتی» آن کاملاً وابسته به نوع امضا، نحوه احراز هویت، و کیفیت مستندسازی (لاگ، تایماستمپ، گزارش امضا) است.
- اگر از امضای الکترونیکی ساده استفاده میکنید، حتماً ادله مکمل را جدی بگیرید.
- اگر قراردادها پرریسک یا بلندمدت هستند، به سمت امضای مطمئن/دیجیتال و فرآیندهای استاندارد بروید.
- استثناهای قانونی را بشناسید تا در موضوعات حساس، گرفتار «بیاعتباری تشریفاتی» نشوید.
اگر میخواهید قراردادهای آنلاینتان هم سریعتر بسته شود و هم در اختلافات قابل دفاع باشد، همین امروز:
- یک فهرست از قراردادهای پرتکرار سازمانتان تهیه کنید،
- سطح ریسک هرکدام را مشخص کنید،
- برای طراحی فرآیند امضای الکترونیکی مطمئن (متن قرارداد + احراز هویت + بایگانی ادله) از یک مشاور حقوقی کمک بگیرید.
اگر تجربهای از امضای قرارداد دیجیتال دارید (چه موفق چه پرچالش)، در بخش نظرات بنویسید؛ همین تجربهها معمولاً بهترین راهنمای دیگران است.
سوالات متداول
1) آیا امضای الکترونیکی در دادگاه ایران پذیرفته میشود؟
بله. اصل پذیرش دادهپیام و امضای الکترونیکی در قانون تجارت الکترونیکی به رسمیت شناخته شده است؛ اما میزان قدرت اثباتی بسته به «ساده یا مطمئن بودن امضا» و کیفیت مستندات همراه آن متفاوت است.
2) امضای اسکنشده زیر قرارداد PDF معتبر است؟
میتواند به عنوان امضای الکترونیکی ساده تلقی شود، اما بهتنهایی در اختلافات پرریسک کافی نیست و ممکن است نیازمند ادله تکمیلی (مکاتبات، لاگها، تاییدیهها) برای انتساب و اصالت باشد.
3) امضای دیجیتال چه مزیتی نسبت به امضای ساده دارد؟
امضای دیجیتال (معمولاً مبتنی بر PKI و گواهی دیجیتال) امکان انتساب قویتر، تشخیص دستکاری بعدی و کاهش ریسک انکار/تردید را فراهم میکند؛ بنابراین برای قراردادهای حساس توصیه میشود.
4) آیا میتوان امضای الکترونیکی را جعل کرد؟
هر چیزی قابل سوءاستفاده است، اما امضای الکترونیکی مطمئن با سازوکارهای رمزنگاری و کنترل کلید خصوصی، جعل را بسیار دشوار میکند و معمولاً دستکاری سند را آشکار میسازد.
5) برای اینکه قرارداد الکترونیکی قابل دفاع باشد چه چیزهایی را باید نگه داریم؟
حداقلها: نسخه نهایی قرارداد، گزارش امضا، تاریخ و زمان دقیق امضا، روش احراز هویت (OTP/گواهی)، لاگ سیستم و مکاتبات تاییدی. هرچه این بسته مستندات کاملتر باشد، ریسک حقوقی کمتر است.